
186 읽음
구글 비밀번호 유출 경고, 기유출 정보 대조 결과
 IT조선
 1
스마트폰이나 PC를 사용하다 구글로부터 ‘비밀번호가 유출됐다’는 취지의 경고를 받을 때가 있다. 이때 정확히 어디에서 비밀번호가 유출된 것인지, 내가 사용하는 특정 서비스가 지금 해킹당했다는 뜻인지 궁금할 수 있다. 혹은 구글 계정이 뚫렸다는 것인지, 이 경고 자체가 피싱은 아닌지도 헷갈릴 수 있다.
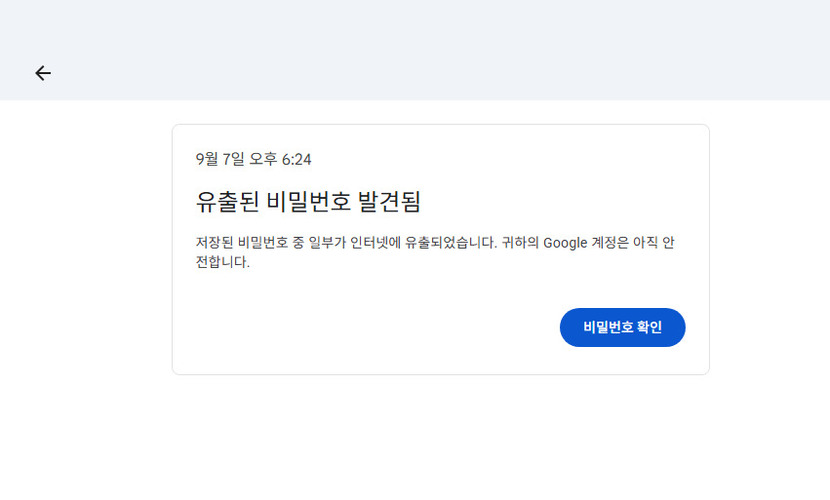
일부 이용자는 구글 비밀번호 관리자의 존재 자체를 모를 수 있다. 크롬 같은 브라우저를 사용하면서 별다른 생각 없이 비밀번호 저장에 동의하는 경우가 많기 때문이다. 크롬에서 웹사이트에 로그인할 때 아이디와 비밀번호 저장을 선택하면 이후 로그인 화면에서 해당 정보를 자동으로 입력할 수 있다. 스마트폰에서도 앱이나 웹사이트에 로그인할 때 저장된 계정 정보를 불러올 수 있다. 이처럼 아이디와 비밀번호를 저장하고 자동으로 입력해주는 기능이 구글 비밀번호 관리자다.
구글 비밀번호 관리자는 저장된 아이디와 비밀번호 조합이 알려진 유출 정보와 일치하는지를 계속 확인한다. 이전에는 경고가 없었더라도 이후 새롭게 확인된 유출 정보와 일치하면 경고가 나타날 수 있다. 크롬에서는 웹사이트에 로그인할 때 이런 사실을 자동으로 알려준다. 사용자가 비밀번호 관리자에서 ‘비밀번호 진단’을 실행해 저장된 계정을 한꺼번에 점검할 수도 있다.
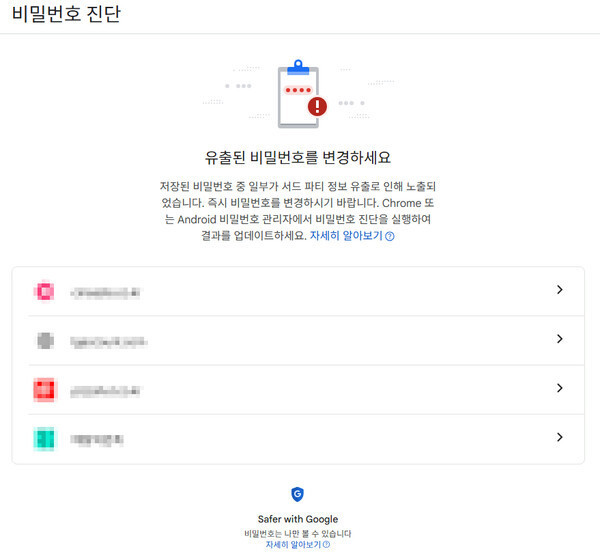
결국 구글의 ‘비밀번호 유출’ 경고는 계정이 지금 탈취됐다는 긴급 경고는 아니다. 다만 같은 비밀번호를 여러 서비스에서 사용했다면 다른 계정까지 함께 위험해질 수 있다는 게 문제다. 공격자는 한 서비스에서 확보한 아이디와 비밀번호를 다른 사이트에 자동으로 대입하는 ‘크리덴셜 스터핑(Credential Stuffing)’ 공격을 시도한다. 하나의 비밀번호 유출이 여러 계정 침해로 이어질 수 있는 것이다.
구글의 비밀번호 유출 경고가 이메일이나 문자로 전달됐다면 피싱 여부도 다시 한 번 확인할 필요가 있다. 공격자가 ‘비밀번호가 유출됐다’는 보안 경고를 흉내 내 가짜 로그인 페이지로 유도할 수 있기 때문이다. 따라서 이메일이나 문자에 포함된 링크부터 누르기보다 구글 계정이나 구글 비밀번호 관리자에 직접 접속해 같은 경고가 표시되는지를 확인하는 편이 안전하다.
마지막으로 비밀번호 유출 경고가 확인된 사이트에서는 비밀번호를 바꿔야 한다. 같은 비밀번호를 사용한 다른 사이트가 있다면 해당 계정의 비밀번호도 함께 변경해야 한다. 가능하면 서비스마다 서로 다른 비밀번호를 사용하고, 2단계 인증이나 비밀번호 없이 기기를 기반으로 인증하는 ‘패스키’도 설정할 것을 권한다.
정종길 기자
jk2@chosunbiz.com