
181 읽음
김영랑 대표, 기업 AI 데이터 및 실행 통제 강조
 IT조선
 0
김영랑 프라이빗에이아이 대표는 4일 반얀트리 서울에서 개최한 ‘프라이빗에이아이 테크 서밋(PRIBIT AI Tech Summit)’에서 AI가 기업의 데이터와 시스템에 접근해 업무를 처리하려면 실행 범위와 조건을 기업이 통제해야 한다며 이 같이 말했다. 외부 AI를 사용하더라도 데이터와 모델, 실행에 대한 최종 결정권은 기업이 가져야 한다는 게 그의 설명이다.
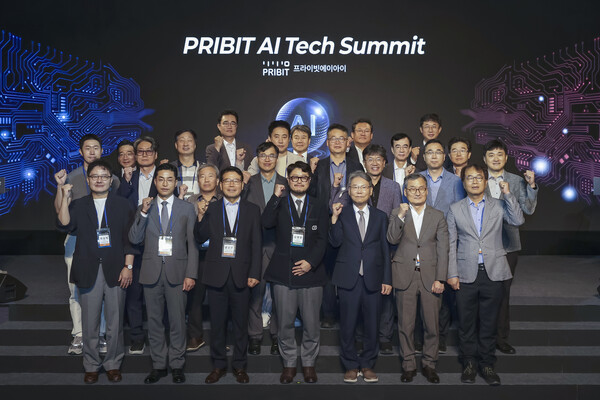
프라이빗에이아이는 지난 7월 사명 변경을 계기로 기존 보안 기업에서 AI 거버넌스·위험통제 기업으로 사업 영역을 넓혔다. AI 활용 원칙과 허용 범위를 정하고 데이터 접근과 권한, 실행 과정이 기업 정책을 따르는지 확인하는 기술에 집중한다.
이날 행사에서는 AI 에이전트와 금융권 AI·서비스형 소프트웨어(SaaS) 도입, 국가 AI 보안 체계, 공급망 보안 등이 다뤄졌다. 기조연설을 맡은 손기욱 사이버안보학회 회장(서울과학기술대학교 교수)은 AI가 데이터와 시스템에 직접 접근해 업무를 실행할 때 발생할 수 있는 보안 위협과 대응 방향을 설명했다.
강형우 금융보안연구회 위원장(고려대학교 교수)은 금융권에서 AI와 SaaS를 사용하기 위한 제로 트러스트 도입 전략을 소개했다. 박성식 KT 법인사업담당 상무는 정보의 중요도와 맥락에 따라 접근을 통제하는 N2SF 기반 제로 트러스트와 통신 네트워크 통제를 설명했다. 김창훈 N2SF연구회 위원장(대구대학교 교수)은 국가 AI 사이버보안 프레임워크(CSF) 설계 방향을, 이만희 공급망보안연구회 위원장(한남대학교 교수)은 소프트웨어와 데이터 공급망의 위험관리 방안을 제시했다.
이밖에 온디바이스 AI 위협 탐지·대응 기술과 공공기관의 국가망보안체계(N2SF) 단계적 도입 방안에 대한 프라이빗에이아이 측의 발표도 있었다.
김영량 대표는 “소버린 AI 역시 외부 AI를 쓰지 않는다는 의미가 아니라, 외부 기술을 활용하더라도 데이터와 모델, 실행에 대한 최종 통제권은 기업이 가져야 한다는 개념”이라고 설명했다. 이어 “프라이빗에이아이는 AI를 막는 것이 아니라, 위험은 통제하면서 활용은 더 넓힐 수 있는 실행 환경을 만드는 데 집중하겠다”며 “이를 통해 보안 기술 기업을 넘어 기업의 AI 거버넌스와 위험 관리를 지원하는 회사로 역할을 확대해 나갈 것”이라고 말했다.
정종길 기자
jk2@chosunbiz.com