 알파경제
•
메가MGC커피, 상담 위탁사 해킹 사흘 뒤 통보받아…고객 휴대폰번호 30건 유출
파워링크 AD 
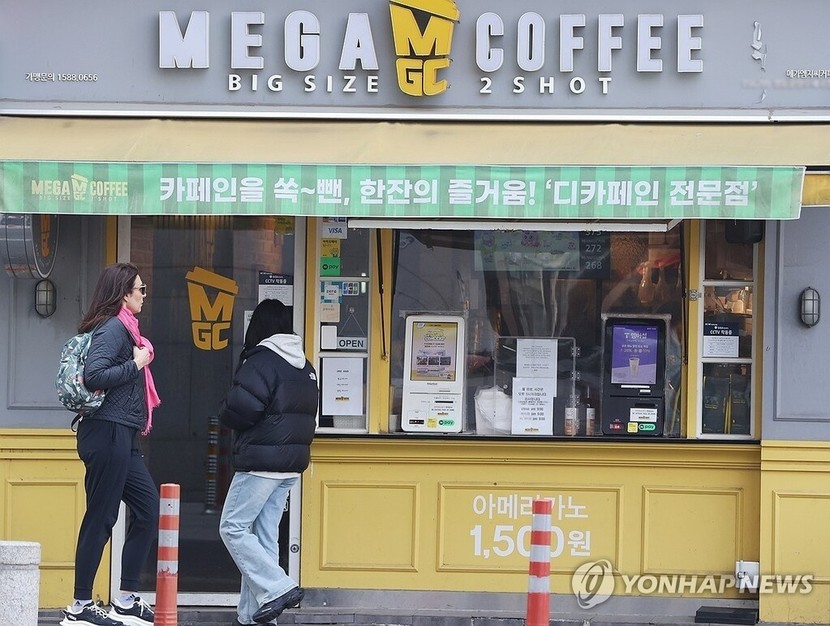
17일 메가MGC커피에 따르면 지난 12일 오전 2시 18분부터 1시간 32분 동안 메타엠 서버를 경유한 외부 공격자가 고객센터 시스템을 관리하는 기능에 침입했다.
메타엠은 침입 당일 공격 경로를 막았고, 메가MGC커피는 사흘이 지난 15일 메타엠에서 이 사실을 통보받았다.
확정된 유출은 휴대전화번호 30건이다. 모두 고객센터로 전화한 고객의 번호로, 이름이나 통화한 내용은 함께 유출되지 않았다.
고객센터가 보관한 통화 기록 속 번호와 창업 상담을 홈페이지로 신청하며 남긴 휴대전화번호·이메일은 유출 가능성이 남아 있다.
환불 계좌정보와 녹취, 상담 내용, 성명이 담긴 상담 시스템은 침입이 막혀 지금까지 유출 흔적이 없다고 메가MGC커피는 설명했다.
메타엠은 한국인터넷진흥원(KISA)에 침해사고를 신고했다. 전화 시스템을 관리하는 기능에 대한 통제를 강화했고, 데이터베이스 비밀번호를 변경하는 한편 접속도 제한했다.
개인정보보호위원회에도 유출 신고가 이뤄졌다. 메가MGC커피는 자사에 연결된 PC를 점검해 침입 흔적이 없음을 확인했고, 다른 정보가 유출됐는지도 조사하고 있다.
중고거래 앱 번개장터도 메타엠에 고객 상담을 위탁해 왔는데, 지난 16일 위탁사 서버 침입으로 고객 전화번호가 유출됐다는 최종 결과를 공지했다.
메가MGC커피 운영사 엠지씨글로벌은 회원가입 때 마케팅 활용 동의를 하지 않은 회원까지 자동으로 동의 처리해 앱 푸시 메시지를 발송했다. 이 일로 지난 2월 개인정보보호위원회에서 과징금 6억4200만원을 부과받았다.
메가MGC커피 관계자는 "개인정보 처리 업무를 위탁한 기업으로서 책임을 무겁게 받아들이고 있다"며 "앞으로 수탁사에 대한 보안 점검과 관리·감독 체계를 대폭 강화해 유사한 사고가 발생하지 않도록 하겠다"고 말했다.
메가MGC커피는 유출 사실이 확정된 고객과 아직 가능성이 남은 고객 모두에게 18일까지 휴대전화 문자 등으로 각각 알리고, 24시간 피해 상담센터를 운영한다. 메가MGC커피를 사칭한 전화·문자에 주의해 달라며, 결제정보나 인증번호는 전화·문자로 요구하지 않는다고 밝혔다.